PHP 脆弱性の更新後、侵入されていないかを確かめる方法
PHPの更新が済むと、ひとまず肩の力が抜けます。
それでも、自分のサイトは大丈夫だったのか、気になりますよね。
- 更新前に入り込まれていたら?
- サイトは普通に動いているけれど、どこを見ればいい?
この不安は、更新完了と侵入の有無が別の話だからだと思っています。
レンタルサーバーでサイトを運営する方に向けて、手元で確かめる場所と、調査を頼む目安をまとめました。
更新後にも確認が要る理由
2026年10月21日、PHPはCVE-2026-109618/CVE-2026-109619の修正版を公開しました。
22日にはJPCERT/CCが侵害調査も呼びかけています(JPCERT-AT-2026-0033)。
Cloudflareは21日の公式発表で、攻撃通信の観測を報告しています。更新は今後の侵入を防ぐ対策です。
更新前に置かれた不正なファイルまで取り除くものではありません。
関係するバージョンと設定
対象はWebリクエストを処理するPHPです。
PHP-FPMなども含まれ、特定のCMSだけの問題ではありません。
系列 | 影響範囲 | 修正版 |
|---|---|---|
8.5 | 8.5.12より前 | 8.5.12 |
8.4 | 8.4.27より前 | 8.4.27 |
8.3 | 8.3.36より前 | 8.3.36 |
8.2 | 8.2.35より前 | 8.2.35 |
8.1以前はサポート対象版への移行が推奨されています。
提供元が旧版向けの修正を配布する場合もあるため、サーバー会社に適用状況と更新日時を聞きましょう。
まだ更新していない方は、先にPHP 脆弱性 CVE-2026-109618 対策と更新準備をご覧ください。
 あわせて読みたいPHP 脆弱性 CVE-2026-109618 対策と更新準備
まずログとファイルを見る小技
エラーログは処理の失敗、アクセスログはアクセスの記録です。
英数字が並ぶと身構えますが、まずは同じ時間帯の異変を探します。
- サーバー管理画面で両方のログを開き、手元に保存する。
見当たらなければサーバー会社へ取得を依頼する。 - エラーログ内で
Allowed memory sizeを検索する。
PHPのメモリ上限に達した記録です。 - アクセスログの応答コードで、500が急増した時間帯を探し、エラーの時刻と照合する。
- ファイル一覧の更新日時から、最近変わった見覚えのないPHPファイルを探す。
特に画像置き場のuploads内の.phpを確認する。 - WordPressなら「ユーザー」を開き、見覚えのない管理者がいないか確かめる。
SSHが使える方は、サイトの公開フォルダーで次を実行します。
直近7日以内に内容が変わったPHPファイルの一覧が出ます。
find . -type f -name '*.php' -mtime -7 -print表示だけなので後片付けは不要です。
正規の更新も含まれるため、見つけただけで削除しないでください。
ログの原本も残します。
見えない痕跡はサーバー会社へ
JPCERT/CCが挙げる侵害の痕跡には、利用者の画面だけでは追えないものもあります。調査を頼む項目は次のとおりです。
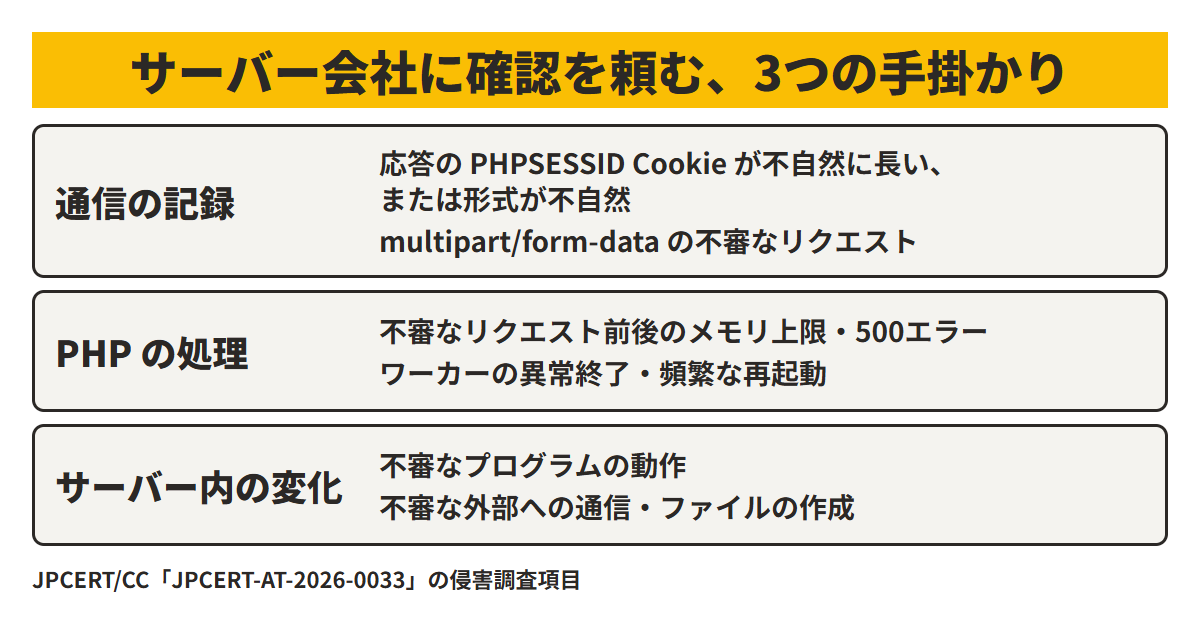
痕跡がなくても、攻撃を受けていないとは断定できません。逆に500エラーだけで侵入とは決まりません。
怪しい場合は証拠を残してから対応します。
- ログを消さず保存し、発生日時を控える。
- 被害拡大を防ぐため、サイトの公開停止・隔離を判断する。
- サーバー会社へ日時と症状を伝え、調査を依頼する。
- 管理画面・FTP・WordPressなどのパスワードを変更する。
- 専門家に調査と復旧を相談する。
復旧後にもパスワードを変更する。
全部を一度に見るのは大変なので、まずはログの保存と、エラーログ・WordPressの「ユーザー」の画面から。
気になるものが見つかったら、見つけた日時とファイル名を控えてサーバー会社へ伝えると、調べてほしい範囲がすぐ伝わります。
JPCERT-AT-2026-0033・PHP修正版の公式発表ほか/2026年10月22日に確認
出典
- PHPにおける複数の脆弱性に関する注意喚起(JPCERT/CC)
- Security advisory: Critical remote code execution vulnerabilities, update now(PHP)
- Cloudflare deploys protections against php2shell vulnerability(Cloudflare)
- エラーログ(エックスサーバー)
- アクセスログ(エックスサーバー)
- エラーメッセージ(エックスサーバー)
- wp-config.php(WordPress)
- Users screen(WordPress)
- FAQ My site was hacked(WordPress)
- find(The Open Group)
今のサイトに同じような弱点が残っていないかは、サイト安全性診断で、URL を入れるだけで確かめられます。
関連記事
 PHP 脆弱性 CVE-2026-109618 対策と更新準備PHP 脆弱性 CVE-2026-109618 対策を自社サイト担当者向けに整理。修正版(8.5.12・8.4.27・8.3.36・8.2.35)と影響範囲、WordPr…
 WordPressの「バックアップはあるけど、本当に戻せる?」見直したい5つのポイントWordPressのバックアップを、保存対象・成功履歴・保存先・保持期間・復元テストの5つから見直します。管理画面で見る場所と判…
 WordPress 7.1.3が公開 自社サイトの更新前後に確認したいことWordPress 7.1.3には7件のセキュリティ修正が含まれます。自社サイトの更新状況、バックアップ、更新後のフォームや予約機能の…